


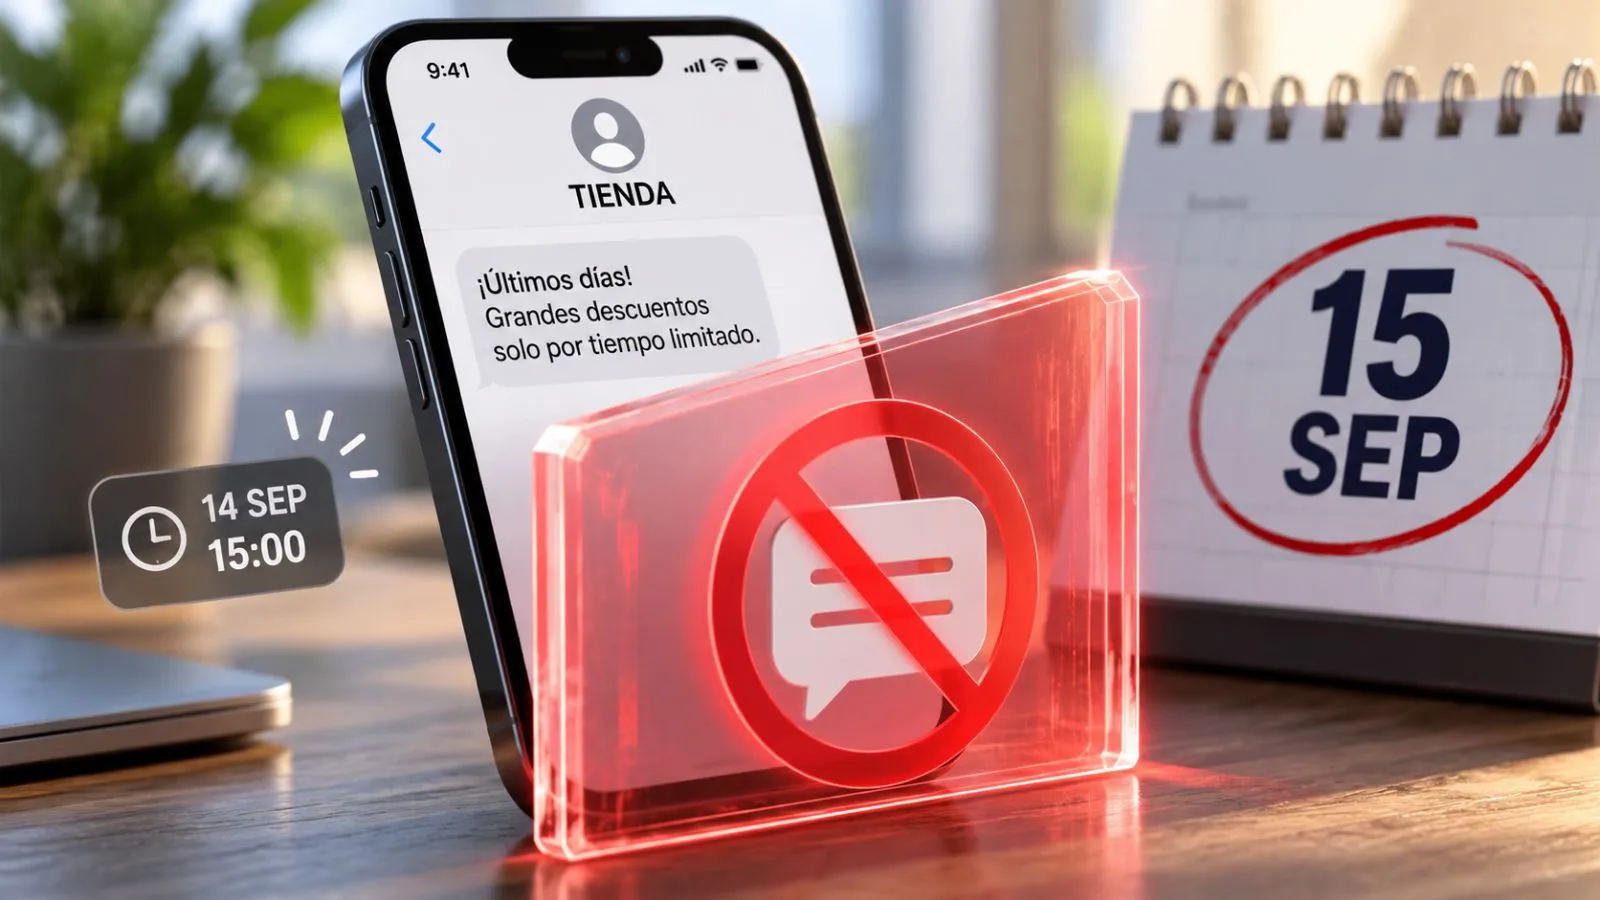
La ciberseguretat a Espanya afronta una setmana decisiva amb l’entrada en vigor, a partir de demà, 15 de setembre, d’una normativa que pretén posar fre a una de les formes més comunes d’estafa digital: el ‘smishing’. Després de mesos de preparació i, com és habitual en l’administració espanyola, amb una pròrroga d’última hora, la Comissió Nacional dels Mercats i la Competència (CNMC) ha hagut d’actuar a corre-cuita per evitar un col·lapse de comunicacions legítimes. La publicació al Butlletí Oficial de l’Estat (BOE) del passat dissabte 12 de setembre de la Circular 3/2026 ha revelat una solució transitòria per als milers d’alias pendents de validació, posant de manifest els desafiaments d’una implementació que ha estat, una vegada més, al límit del termini. Aquesta mesura, llargament esperada, busca protegir els usuaris davant un frau que s’havia convertit en una plaga digital, però la seva posada en marxa no ha estat exempta de dificultats, revelant la complexitat de gestionar la burocràcia i la tecnologia en un país que sovint sembla anar a remolc.
Els SMS falsos, que suplanten la identitat de bancs, empreses de paqueteria, asseguradores o administracions públiques, han estat una eina devastadora per als ciberdelinqüents. L’habilitat de falsificar el remitent, conegut com a ‘alias’, donava una aparença de veracitat als missatges, enganyant milers de persones. Aquesta pràctica, coneguda com a ‘smishing’, s’havia disparat en els últims anys, aprofitant la confiança dels usuaris en comunicacions que semblaven oficials. Davant aquesta realitat, la necessitat d’una regulació més estricta era imperativa. La nova normativa, que entra en vigor demà, estableix un registre rigorós d’aquests alias, amb l’objectiu de garantir que només les entitats legítimes puguin utilitzar-los i que els proveïdors de serveis de missatgeria estiguin degudament autoritzats. Això suposa un canvi radical en la manera com es gestionen els SMS transaccionals i de servei.
Un registre vital contra el «smishing» i els seus reptes d’implementació
La clau de la nova regulació resideix en la creació d’un Registre d’Alias gestionat per la CNMC. A partir de demà, 15 de setembre, cada entitat que vulgui enviar missatges amb un alias específic (el nom de la seva empresa o banc que apareix a la part superior del SMS) haurà de tenir-lo inscrit en aquest registre. A més, s’especificarà quins proveïdors de serveis de missatgeria estan autoritzats a utilitzar aquest alias en nom de l’entitat. La mesura és clara: qualsevol missatge que arribi d’un alias no registrat, d’un proveïdor no autoritzat o d’un proveïdor no inscrit, haurà de ser bloquejat automàticament per les companyies telefòniques. Per a l’usuari final, aquesta acció serà completament transparent, ja que simplement deixarà de rebre missatges fraudulents per aquesta via específica.
No obstant això, la implementació d’aquest sistema no ha estat un camí de roses. La mesura, que inicialment havia d’entrar en vigor el 7 de juny, va ser posposada pel Govern fins al 15 de setembre, al·legant la «complexitat tècnica i operativa» del registre i el risc de bloquejar comunicacions legítimes si es precipitava la posada en marxa. Aquesta pròrroga, que ja va generar crítiques sobre la capacitat del país per adaptar-se als reptes digitals, ha demostrat ser insuficient. El passat 10 de setembre, la CNMC havia aconseguit inscriure 3.565 alias, però la «magnitud de la tragèdia» es feia evident amb més de 4.000 alias encara pendents d’aprovació definitiva. Una xifra que posa de manifest l’enorme volum de treball i la dificultat per gestionar tantes sol·licituds en un termini tan ajustat. Aquesta situació recorda altres moments de gestió complexa per a l’administració, com ara la crisi migratòria a Ceuta, on també es van veure reptes institucionals i humans.
La transició d’última hora: Evitant un col·lapse de comunicacions essencials
Davant la «impossibilitat material» de resoldre totes les sol·licituds abans del 15 de setembre, la CNMC ha hagut de recórrer a una solució d’última hora. La Circular 3/2026, publicada al BOE, estableix una «preinscripció transitòria». Això significa que tots aquells alias la sol·licitud dels quals s’hagi presentat abans del 14 de setembre a les 15:00 hores peninsulars, podran continuar utilitzant-se de forma provisional. Aquesta mesura permetrà que la CNMC pugui completar la seva revisió sense interrompre serveis essencials, processos crítics o missatges transaccionals vitals per a empreses i administracions. El termini màxim per a aquesta revisió i resolució de les sol·licituds s’ha fixat en tres mesos. La burocràcia i la coordinació entre diferents estaments, problemes recurrents en l’administració espanyola, es fan evidents en aquest escenari, rememorant la complexitat d’altres crisis que han posat a prova el país.
La raó d’aquesta decisió d’última hora és clara: durant les darreres setmanes, la CNMC ha experimentat un «volum significativament elevat» de sol·licituds, acompanyat de «retards i manca de resposta» per part dels titulars als requeriments electrònics. Aplicar el bloqueig sense aquesta transició hauria pogut tenir conseqüències greus, tallant comunicacions legítimes que són fonamentals per al funcionament diari de molts serveis públics i privats. Des de confirmacions bancàries fins a cites mèdiques o avisos de lliurament de paquets, la interrupció indiscriminada hauria generat un caos considerable. La solució, tot i ser un pegat d’última hora, demostra la voluntat de protegir tant els usuaris com la continuïtat dels serveis essencials.
No obstant això, és crucial entendre que aquesta nova mesura, tot i ser un pas gegantí en la lluita contra el ‘smishing’, no erradicarà totes les estafes digitals. Els delinqüents continuaran buscant noves vies per enganyar els usuaris. Podran seguir utilitzant números de telèfon convencionals, comptes compromesos, enllaços fraudulents, trucades telefòniques (vishing), missatges de WhatsApp o qualsevol altra tècnica d’enginyeria social. El Registre d’Alias simplement tanca una via concreta i molt efectiva per donar aparença de legalitat als seus fraus. La batalla contra la ciberdelinqüència és una carrera constant on reguladors i forces de seguretat han d’adaptar-se contínuament a les noves estratègies dels estafadors.
En resum, Espanya s’endinsa en una nova era de protecció contra el frau per SMS, marcada per una normativa ambiciosa i una implementació, com tantes vegades, al límit del termini. La decisió de la CNMC de crear una preinscripció transitòria és un reflex de la realitat burocràtica i de la complexitat inherent a l’adaptació tecnològica. Tot i les dificultats i els retards, la mesura representa un avenç significatiu en la seguretat digital dels ciutadans. És una mostra més que, fins i tot en ple 2026, la coordinació i l’agilitat administrativa continuen sent un dels grans reptes pendents del país, especialment en un entorn digital que avança a una velocitat vertiginosa.
